La mayoría de las herramientas de ciberseguridad reaccionan después del ataque. Zynap, fundada en Barcelona en 2024 por Daniel Solís —que antes fundó Blueliv, adquirida por Outpost24—, parte de la idea contraria: simular cómo atacaría un ciberdelincuente real antes de que lo haga. Es un caso útil para el método EDV© precisamente porque buena parte de su modelo de negocio todavía no es pública.
El caso en tres líneas
- Una plataforma SaaS de IA que replica las tácticas reales de los ciberdelincuentes para predecir, detectar y neutralizar amenazas antes de que causen daño, dirigida a empresas y proveedores de seguridad gestionada (MSSP).
- Fundada en 2024 por Daniel Solís, que antes creó Blueliv, una empresa de inteligencia de amenazas adquirida por Outpost24.
- Dos rondas en menos de un año, 5,7 millones de euros en enero de 2025 y 6 millones adicionales en diciembre de 2025, con Kibo Ventures y K Fund como inversores en ambas.
Las seis preguntas de EDV©
1. Propósito: por qué existe
Zynap la funda en 2024 Daniel Solís, un perfil poco habitual: no es su primera empresa de ciberseguridad, sino la segunda. Antes fundó Blueliv, una compañía de inteligencia de amenazas que acabó siendo adquirida por Outpost24. Volver a fundar en el mismo sector, con un enfoque distinto —no analizar amenazas después de que aparecen, sino simular cómo las generaría un atacante real antes de que ocurran— sugiere que Solís identificó, desde su experiencia previa, una limitación concreta de las herramientas reactivas de ciberseguridad.
2. Por qué ahora: la oportunidad
La ciberseguridad tradicional, incluidas muchas herramientas de inteligencia de amenazas como la que construyó antes el propio fundador, opera en gran medida de forma reactiva: detecta patrones de ataque que ya se han producido en algún lugar. Los avances en IA generativa abren ahora la posibilidad de simular de forma realista las tácticas de un atacante antes de que ese ataque concreto ocurra, en un contexto en el que el cibercrimen con IA crece más rápido que la capacidad de las empresas, sobre todo medianas, para defenderse con equipos propios de seguridad.
3. A quién: el cliente
Zynap se dirige a empresas de cualquier tamaño con equipo de seguridad propio y, de forma explícita, a proveedores de servicios de seguridad gestionada (MSSP), que ofrecen ciberseguridad como servicio a muchos clientes a la vez y para quienes una plataforma predictiva puede multiplicar su capacidad sin multiplicar su plantilla en la misma proporción. Su ficha de empresa confirma un modelo B2B, aunque no se han hecho públicos clientes ni sectores concretos más allá de esa descripción general.
4. Qué: la propuesta de valor
El producto combina varias capacidades bajo una misma plataforma de IA: un framework llamado Michelangelo que reproduce ataques como si los lanzara un adversario real, monitorización continua del ecosistema del cibercrimen para detectar nuevos patrones en tiempo real, automatización de la respuesta a amenazas, gestión de la superficie de ataque externa e infiltración en la dark web con sistemas de alerta temprana. Es, en conjunto, una propuesta más amplia que la de una sola herramienta: cubre desde la simulación del ataque hasta la respuesta automatizada.
5. Cómo: canales y operación
A finales de 2025, Zynap seguía en fase de prelanzamiento: tenía previsto lanzar una versión de prueba de su producto en los meses siguientes. El canal hacia proveedores de seguridad gestionada (MSSP) tiene sentido como forma de llegar rápido a muchas empresas finales a través de un número reducido de socios, pero no hay datos públicos todavía sobre cuántos MSSP o clientes directos usan la plataforma, ni sobre el estado real de ese lanzamiento en producción.
6. Cuánto: ingresos y costes
Zynap ha cerrado dos rondas en menos de un año: 5,7 millones de euros en enero de 2025, co-liderada por Kibo Ventures y K Fund, y una ampliación de 6 millones de euros en diciembre de 2025, con los mismos dos fondos como inversores principales y que, según la prensa económica, sirvió también para acelerar su entrada en el mercado latinoamericano. Es, con diferencia, el bloque con menos información pública de los seis: no hay cifras de precio, de clientes ni de ingresos. Lo único confirmado es el modelo B2B SaaS y el ritmo de financiación, que indica que los inversores están dispuestos a doblar su apuesta en menos de un año.
El canvas Business Model EDV© de Zynap
Este es el caso en el canvas Business Model EDV©. Debajo, la misma información en una tabla, con los datos con fuente separados de la lectura externa.
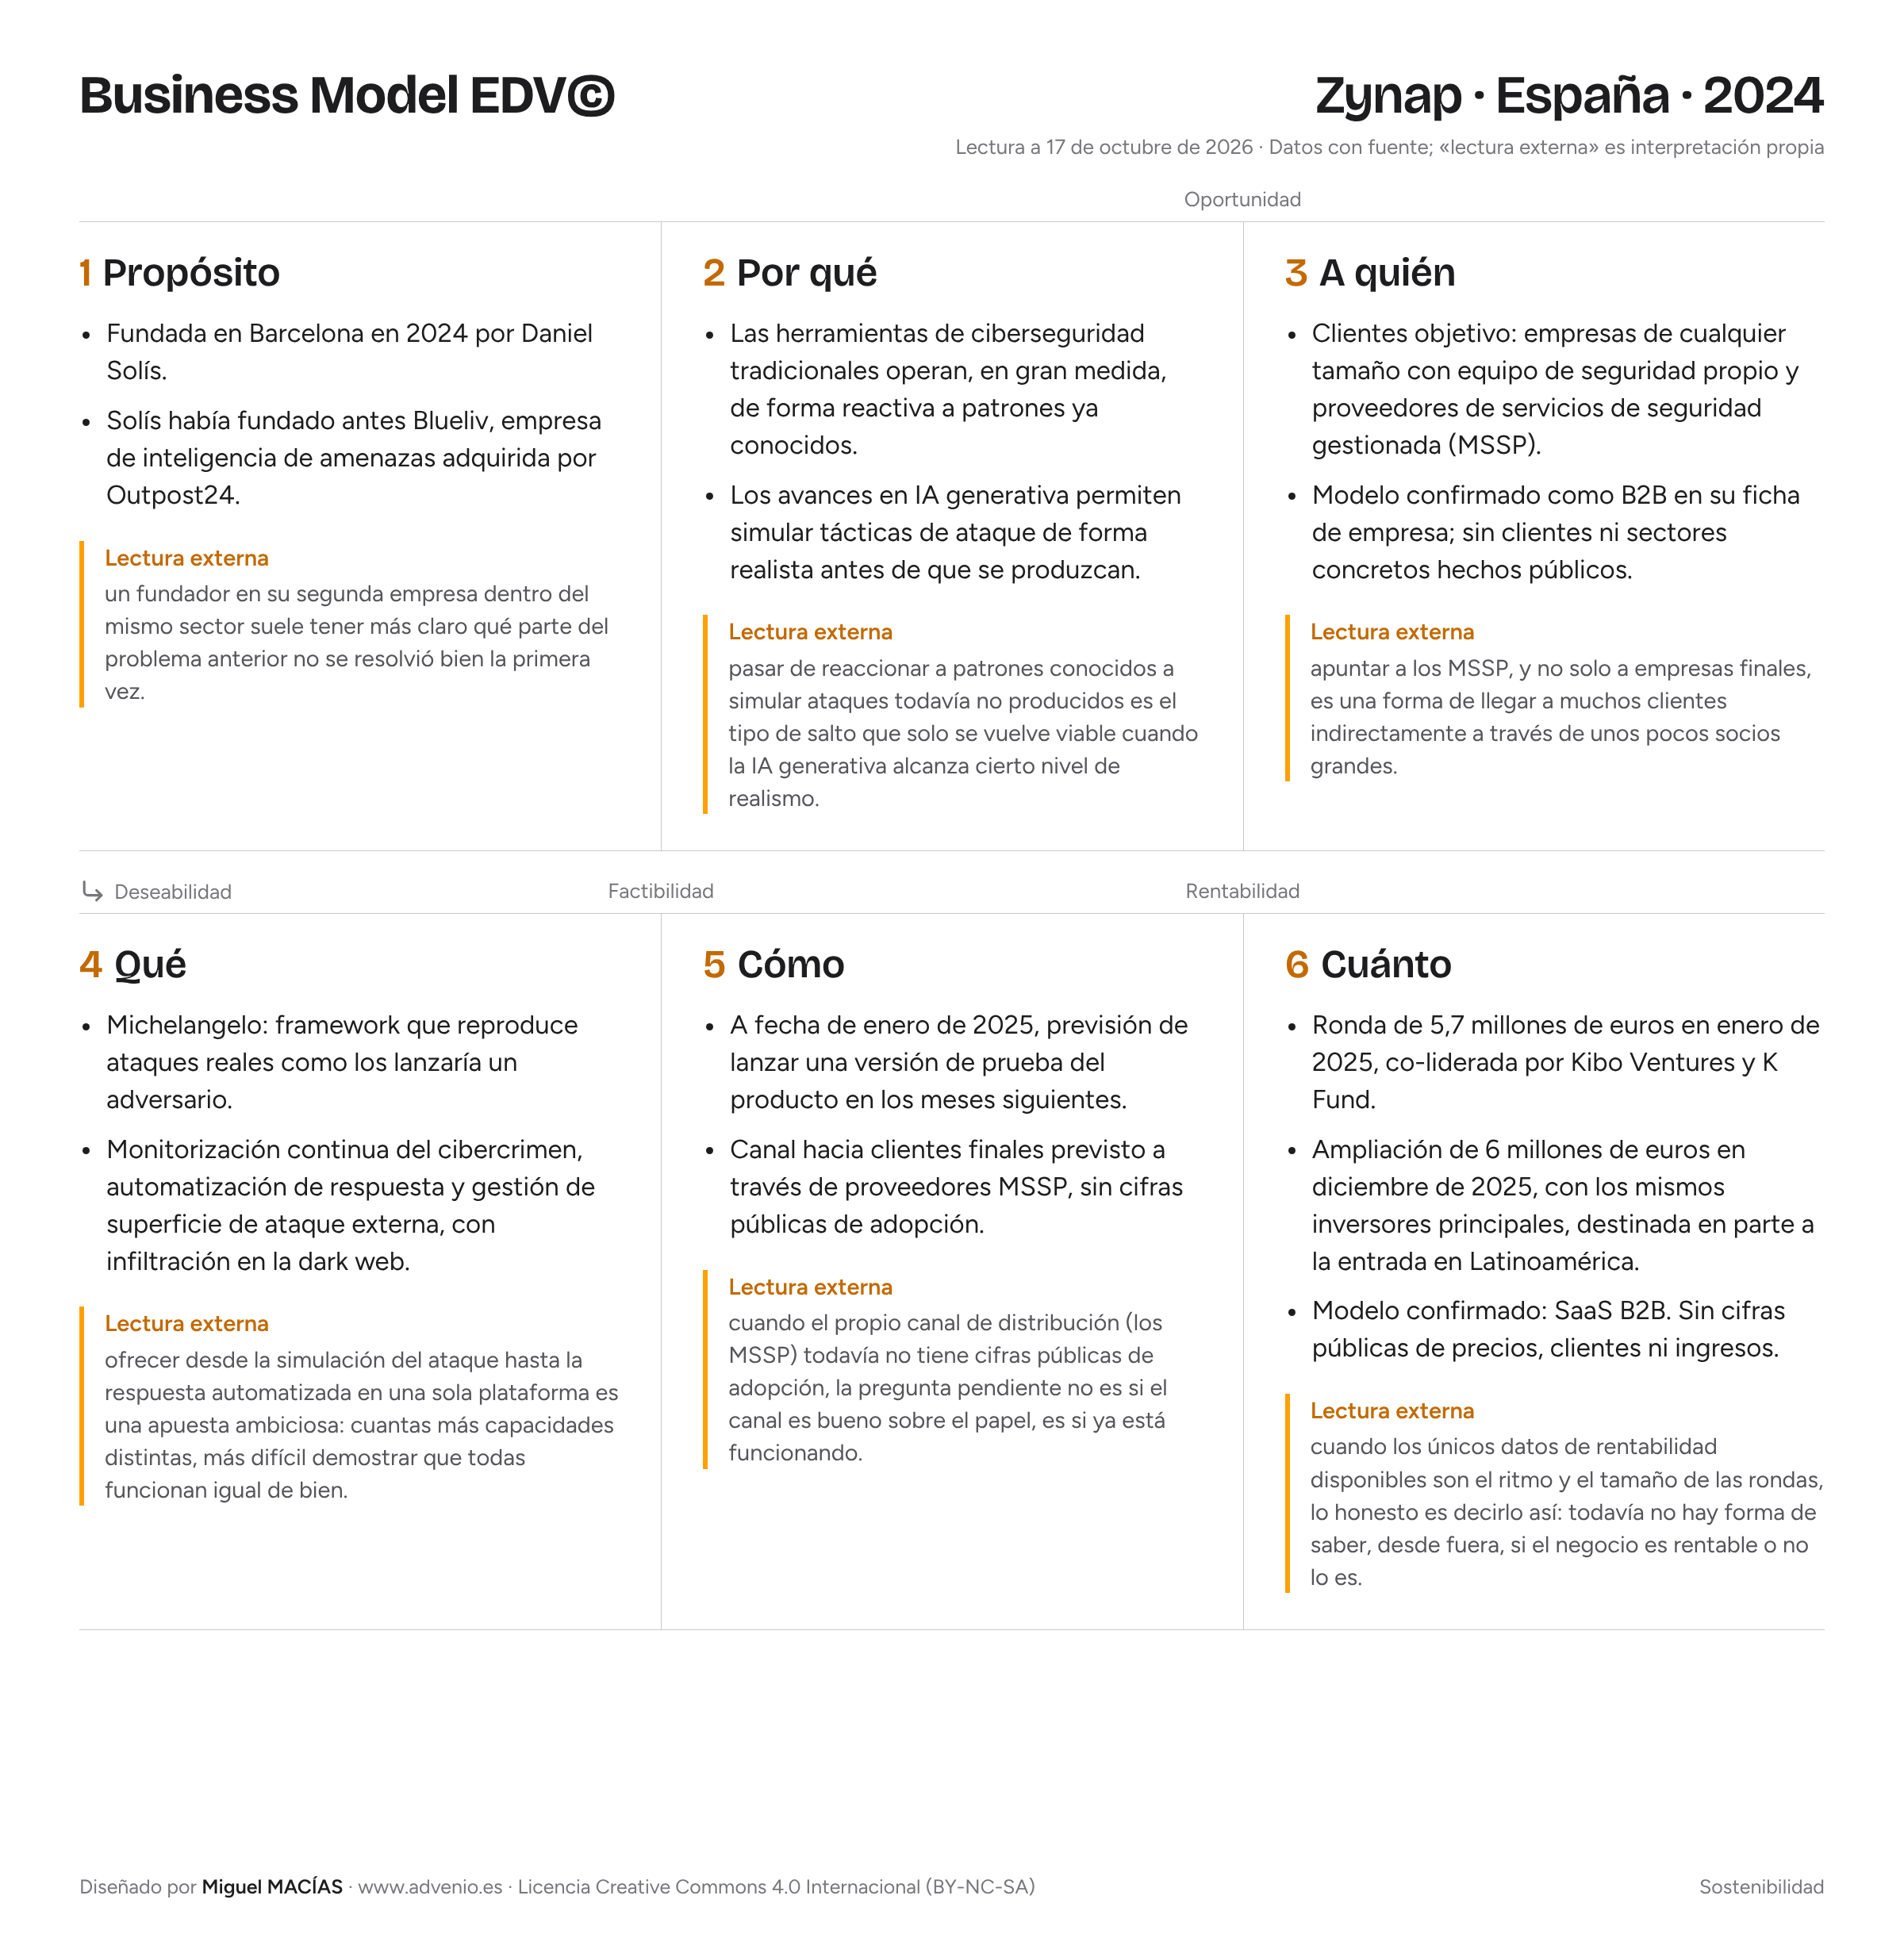
| Pregunta EDV© | Datos con fuente | Lectura externa |
|---|---|---|
| 1. Propósito Confluencia entre lo que se te da bien, lo que te apasiona y lo que el mundo necesita. |
• Fundada en Barcelona en 2024 por Daniel Solís. • Solís había fundado antes Blueliv, empresa de inteligencia de amenazas adquirida por Outpost24. |
Lectura: Un fundador en su segunda empresa dentro del mismo sector suele tener más claro qué parte del problema anterior no se resolvió bien la primera vez. |
| 2. Por qué ahora Justifica por qué ahora es un buen momento para poner en marcha la idea: tendencias, oportunidad y escenario. |
• Las herramientas de ciberseguridad tradicionales operan, en gran medida, de forma reactiva a patrones ya conocidos. • Los avances en IA generativa permiten simular tácticas de ataque de forma realista antes de que se produzcan. |
Lectura: Pasar de reaccionar a patrones conocidos a simular ataques todavía no producidos es el tipo de salto que solo se vuelve viable cuando la IA generativa alcanza cierto nivel de realismo. |
| 3. A quién Los segmentos de clientes: grupos de personas conscientes a los que resuelve un problema. |
• Clientes objetivo: empresas de cualquier tamaño con equipo de seguridad propio y proveedores de servicios de seguridad gestionada (MSSP). • Modelo confirmado como B2B en su ficha de empresa; sin clientes ni sectores concretos hechos públicos. |
Lectura: Apuntar a los MSSP, y no solo a empresas finales, es una forma de llegar a muchos clientes indirectamente a través de unos pocos socios grandes. |
| 4. Qué La propuesta de valor y las principales características o funcionalidades del producto o servicio. |
• Michelangelo: framework que reproduce ataques reales como los lanzaría un adversario. • Monitorización continua del cibercrimen, automatización de respuesta y gestión de superficie de ataque externa, con infiltración en la dark web. |
Lectura: Ofrecer desde la simulación del ataque hasta la respuesta automatizada en una sola plataforma es una apuesta ambiciosa: cuantas más capacidades distintas, más difícil demostrar que todas funcionan igual de bien. |
| 5. Cómo Cómo llega a sus clientes y qué necesita para atenderlos: canales, distribución, actividades y alianzas clave. |
• A fecha de enero de 2025, previsión de lanzar una versión de prueba del producto en los meses siguientes. • Canal hacia clientes finales previsto a través de proveedores MSSP, sin cifras públicas de adopción. |
Lectura: Cuando el propio canal de distribución (los MSSP) todavía no tiene cifras públicas de adopción, la pregunta pendiente no es si el canal es bueno sobre el papel, es si ya está funcionando. |
| 6. Cuánto Si el modelo de negocio es rentable: estructura de costes y modelo de ingresos. |
• Ronda de 5,7 millones de euros en enero de 2025, co-liderada por Kibo Ventures y K Fund. • Ampliación de 6 millones de euros en diciembre de 2025, con los mismos inversores principales, destinada en parte a la entrada en Latinoamérica. • Modelo confirmado: SaaS B2B. Sin cifras públicas de precios, clientes ni ingresos. |
Lectura: Cuando los únicos datos de rentabilidad disponibles son el ritmo y el tamaño de las rondas, lo honesto es decirlo así: todavía no hay forma de saber, desde fuera, si el negocio es rentable o no lo es. |
Hipótesis de valor y de crecimiento: qué está probado
| Hipótesis | Estado | Qué sabemos |
|---|---|---|
| Hipótesis de propósito | Demostrada | Fundador en su segunda empresa dentro del mismo sector, tras una salida previa (Blueliv adquirida por Outpost24), con conocimiento directo del problema que ataca ahora. |
| Hipótesis de oportunidad | Demostrada | El carácter reactivo de la ciberseguridad tradicional y el avance de la IA generativa para simular ataques son tendencias verificables e independientes de la empresa. |
| Hipótesis de cliente | Parcial | El segmento (empresas y MSSP) está bien definido, pero no hay clientes ni sectores concretos hechos públicos. |
| Hipótesis de valor | Parcial | La propuesta cubre toda la cadena, de la simulación a la respuesta automatizada, pero no hay datos públicos sobre su eficacia real en producción. |
| Hipótesis de canal | No probada | El canal hacia MSSP tiene lógica sobre el papel, pero no hay cifras públicas que confirmen que ya está generando clientes finales. |
| Hipótesis de rentabilidad | No probada | No hay cifras públicas de precios, clientes ni ingresos; solo se conoce el ritmo de financiación, que no es, por sí mismo, una prueba de rentabilidad. |
Tres preguntas para tu negocio
- Si ya fundaste una empresa antes en tu mismo sector, ¿qué aprendiste de esa primera vez que estás aplicando de forma explícita en esta, y qué sigues sin resolver?
- Cuando tu producto cubre varias capacidades a la vez (como la simulación y la respuesta automatizada), ¿tienes forma de medir cada una por separado, o solo sabes si «funciona en general»?
- Si tu único dato público de tracción es el ritmo de tus rondas de inversión, ¿qué cifra interna —aunque no la publiques— usas tú para saber si el negocio funciona?
Rellena tu propio canvas Business Model EDV© en edv.advenio.es.
Datos a 17 de octubre de 2026. Las cifras son las declaradas por la compañía o publicadas por la prensa; lo marcado como lectura externa es interpretación propia.
Fuentes